La folie de l’autorisation préalable appliquée à l’IA
Au nom de la sécurité, l’Union européenne entend réglementer l’intelligence artificielle, alors même que ses régulateurs ne savent manifestement pas comment s’y prendre.
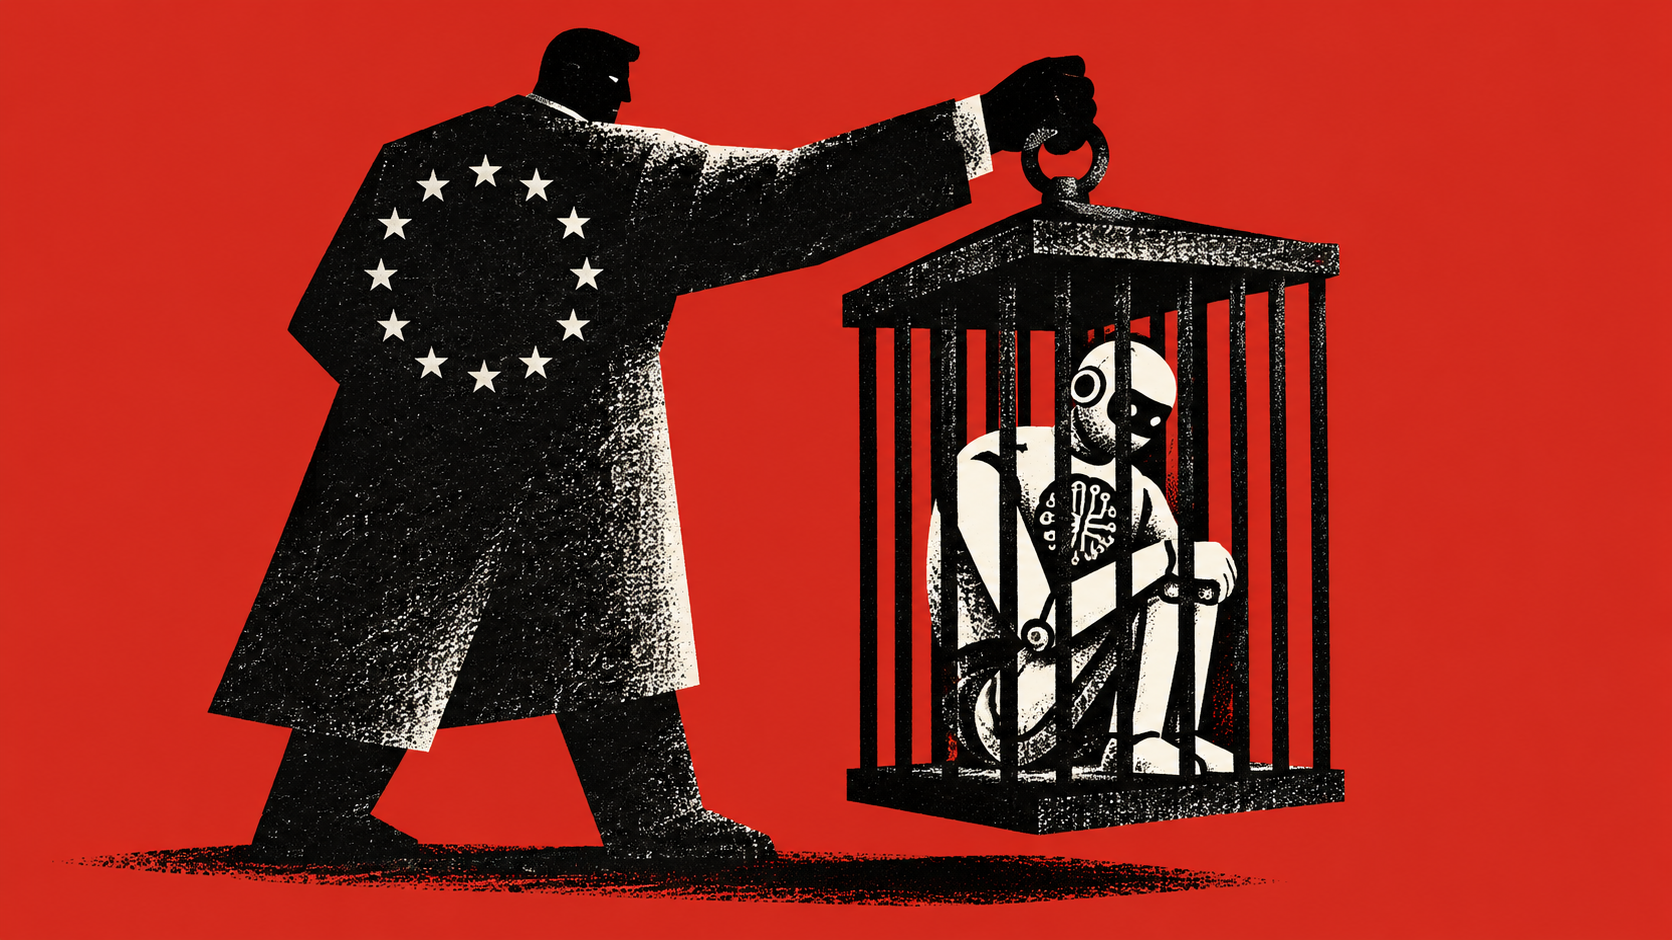
Le règlement européen sur l’intelligence artificielle (AI Act) oblige les développeurs à obtenir l’autorisation des pouvoirs publics avant la mise sur le marché de nombreux modèles d’IA. Des régimes comparables d’autorisation préalable essaiment dans d’autres juridictions. Leurs partisans assurent que ces règles rendront l’IA plus sûre. En réalité, l’autorisation préalable obligatoire est impossible sur le plan épistémique ; elle détruit le processus de découverte entrepreneuriale, d’où naissent à la fois l’innovation et une véritable connaissance en matière de sécurité ; enfin, elle favorise systématiquement les grands acteurs déjà établis.
Il ne s’agit pas d’un simple désagrément bureaucratique, mais d’un cas d’école du problème de la connaissance, mis en évidence il y a bien longtemps par Friedrich Hayek.
Le problème de la connaissance
Hayek a montré que la connaissance nécessaire à une coordination économique rationnelle est dispersée entre des millions d’individus. Elle est locale, souvent tacite, et en perpétuelle évolution. Aucune autorité centrale n’est en mesure de la rassembler et de la traiter efficacement. Dans le cas de l’intelligence artificielle, ce problème se pose avec une acuité particulière.
Les régulateurs doivent en effet prédire le comportement de systèmes pouvant recevoir en entrée toute la diversité des conversations et des interactions humaines, dont les combinaisons sont innombrables. Un modèle d'IA déployé dans des hôpitaux, des écoles ou des usines sera confronté à des combinaisons inédites de données locales, de jugements humains et de requêtes imprévues. Aucune batterie de tests réglementaires ne peut simuler la créativité d'un praticien qui détourne un outil de diagnostic de son usage initial, ni l'ingéniosité d'un utilisateur malintentionné qui découvre un nouveau moyen de contourner les filtres de sécurité. Les concepteurs du modèle eux-mêmes sont incapables d'anticiper pleinement de telles situations.
Les possibilités les plus prometteuses qu’offre l’IA, tout comme les risques majeurs qu’elle présente, sont émergentes : elles ne se révèlent qu'à l'usage, en situation réelle. L'autorisation préalable contraint les régulateurs à valider une liste arrêtée de risques « prévisibles » avant même que le modèle ne soit confronté à la réalité. Cette liste est nécessairement incomplète. Il en résulte une appréciation réglementaire figée dans le temps, alors que le système, lui, continue d'évoluer au fil de chaque nouvelle interaction.
La destruction de l’efficience dynamique
Jesús Huerta de Soto distingue l’efficience statique (le réagencement de ressources connues) de l’efficience dynamique, qui est la capacité permanente du marché à découvrir de nouvelles fins, de nouveaux moyens et des connaissances entièrement inédites. L’efficience dynamique ne se planifie pas et ne se laisse pas non plus enfermer dans des procédures bureaucratiques. L’autorisation préalable de l’IA repose au contraire sur un modèle statique : dresser une liste de capacités à haut risque, exiger que les systèmes soient testés au regard de cette liste, puis bloquer tout ce qui n’a pas obtenu l’aval officiel.
La Commission européenne elle-même, dans son analyse d’impact, estimait que, pour les systèmes à haut risque, l’évaluation de la conformité coûterait en moyenne plusieurs centaines de milliers d’euros et retarderait de plusieurs mois leur mise sur le marché. Pour une petite équipe de recherche qui met au point un outil capable de détecter la résistance aux antibiotiques à partir de notes cliniques, une telle somme peut dépasser le budget annuel total de l’équipe. Or les souches bactériennes et les profils épidémiologiques évoluent à l’échelle de quelques semaines, et non de plusieurs années. L’opportunité est ainsi tuée dans l’œuf, non pas parce qu’un préjudice concret a été démontré, mais parce que la grille d’évaluation du régulateur était incapable de reconnaître une application utile qui ne correspondait à aucune de ses catégories prédéfinies.
Prenons l’exemple d’un praticien exerçant dans un dispensaire rural de Kisumu, au Kenya, où les formes de typhoïde résistantes aux antibiotiques évoluent plus vite que l’industrie pharmaceutique ne parvient à mettre au point de nouveaux traitements. À Bengaluru, une équipe de chercheurs a mis au point un prototype prometteur. Mais ce modèle repose sur une architecture généraliste soumise aux règles européennes, et les chercheurs ne peuvent pas assumer le coût de la mise en conformité pour un outil destiné à détecter une maladie largement délaissée par les marchés. Le modèle n’est jamais déployé. Le praticien n’est jamais averti à temps. Un enfant meurt d’une infection qu’un déploiement ouvert et un apprentissage en conditions réelles auraient peut-être permis de détecter. Ce que l’on voit, c’est un dossier de conformité dûment tamponné. Ce que l’on ne voit pas, c’est une vie perdue.
La liberté exige de pouvoir innover sans permission
Exiger d’un développeur d’IA qu’il sollicite une autorisation officielle avant de publier son code revient à affirmer qu’une autorité centrale peut décider à l’avance quels actes pacifiques et librement consentis sont permis. Appliqué avec cohérence, ce principe conduit soit à une régression infinie des autorisations, soit à une autorité suprême qui n’a de comptes à rendre à personne. La présomption de liberté n’est pas une valeur parmi d’autres qu’il faudrait opposer à la sécurité. C’est le seul principe qui ne dégénère pas en tyrannie.
L’objection du risque catastrophique, selon laquelle même une probabilité infime de péril existentiel justifierait une interdiction a priori, n’échappe pas davantage au problème de la connaissance. Pour empêcher l’apparition d’une menace, encore faut-il que les régulateurs soient en mesure de l’identifier. Or cette identification dépend elle-même de la connaissance dispersée que produit l’expérimentation ouverte. Agir sur la foi d’une prédiction invérifiable concernant un système dont le comportement futur sera codéterminé par des millions d’utilisateurs, dans des contextes qu’aucun individu n’a encore imaginés, n'est pas un acte de prudence. C’est l’ignorance institutionnalisée, avec force de loi.
Les régimes d'autorisation préalable de l'IA n'apportent aucune sécurité. Ils engendrent des coûts humains inconnus, qui demeurent invisibles précisément parce qu'ils résultent d'un déploiement empêché par la bureaucratie, et non d'une défaillance observable. La liberté suppose de pouvoir innover sans autorisation préalable. Les régimes d’autorisation renversent cette présomption, tout en garantissant l'ignorance même qu'ils prétendent conjurer.
La spirale interventionniste
Ludwig von Mises a montré que l’interventionnisme s’arrête rarement à la première étape. Toute intervention perturbe le marché, crée de nouvelles distorsions et fournit ainsi une justification apparente à de nouveaux contrôles. Le régime d’autorisation appliqué à l’IA suit ce schéma à la lettre. Le seuil de puissance de calcul ou la classification des risques retenus au départ finissent inévitablement par être exploités ou contournés par les entrepreneurs. Les régulateurs réagissent alors en abaissant le seuil ou en élargissant le champ du contrôle. La hausse des coûts de mise en conformité favorise systématiquement les grandes entreprises déjà en place, qui ont les moyens de les absorber. Ces acteurs établis, désormais à l’abri de la concurrence, ont tout intérêt à faire pression pour obtenir des règles toujours plus strictes qui érigent de nouvelles barrières à l’entrée pour les start-up de la génération suivante. Conçu à l’origine comme une mesure de sécurité, le dispositif devient alors un rempart réglementaire qui protège le statu quo.
Le paradoxe de la sécurité
La contradiction est encore plus profonde. L’autorisation préalable retarde précisément le processus de production d'une connaissance réelle en matière de sécurité. La plupart des comportements nocifs de l’IA répertoriés dans les bases de données d’incidents n’apparaissent qu’une fois les systèmes mis en service et réellement utilisés. Aussi élaborés soient-ils, les environnements de test contrôlés ne peuvent reproduire toute la diversité de la créativité humaine, de la malveillance et des attentes divergentes.
En cybersécurité, le déploiement ouvert et concurrentiel accélère depuis longtemps les progrès dans ce domaine. Des chercheurs indépendants découvrent des failles et collaborent avec les développeurs pour les corriger avant que des acteurs malveillants ne puissent les exploiter à grande échelle. Les environnements fermés, soumis à autorisation, maintiennent ces failles dans l’ombre, sans qu’elles soient corrigées. La même logique vaut pour l’IA : les interactions en conditions réelles fournissent des informations essentielles pour améliorer la sécurité, et non pas seulement un risque à gérer. En exigeant de lourdes formalités administratives et une certification avant tout déploiement, l’autorisation préalable remplace le travail dynamique de terrain par un dossier bureaucratique figé.
Article original : “The Folly of AI Pre-Approval”. Traduit avec l’autorisation du Mises Institute.
Sujets similaires


Share to:
Sujets similaires